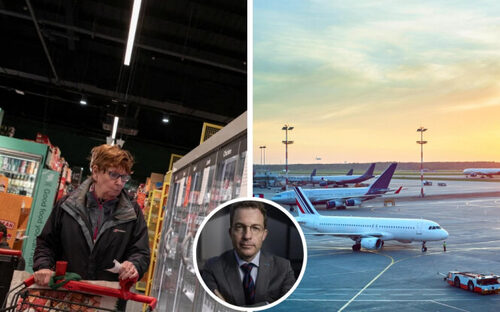
Бельгійського м’ясника о 3:30 ночі будить працівник і повідомляє про проблему з холодильним обладнанням. Коли він приїжджає до магазину, температура вже піднялася до 18 °C. За його оцінкою, зіпсувалося м’яса на суму приблизно 17 000 доларів. В інших країнах Європи працівники супермаркетів зіткнулися з подібними проблемами.
Про атаки на холодильне обладнання повідомили на початку листопада – приблизно тоді ж, коли європейські авіакомпанії зіткнулися з хвилею анонімних повідомлень про бомби. У найгірший на той момент день, 5 листопада, об’єктами погроз стали щонайменше 21 рейс, що призвело до перенаправлення літаків, перевірок безпеки та збоїв у розкладі. Встановленого зв’язку між цими двома групами інцидентів немає.
Холодильні вітрини в супермаркетах і короткомагістральні авіарейси – не те, що більшість європейців уявляє, коли чує про тіньову війну росії. Зазвичай ідеться про шпигунство, кібератаки на урядові мережі, підозрілі пожежі на оборонних підприємствах або пошкодження інфраструктури в Балтійському морі. Це серйозні загрози, але для більшості людей вони залишаються далекими. Збій у роботі сусіднього продуктового магазину чи рейс на відпочинок, що так і не вилетів, – інша річ. Такі наслідки люди відчувають безпосередньо.
Немає оприлюднених доказів того, що за цими інцидентами стояла росія, і це розмежування важливе. Але не менш важливою є вразливість, яку вони виявили.
Більшість людей сприймає кібербезпеку крізь призму інформаційних технологій: викрадені паролі, зламані електронні скриньки, програми-вимагачі та викрадення персональних даних. Значно менше людей знайомі з операційними технологіями, хоча щодня від них залежать.
Операційні технології керують фізичними процесами. Вони контролюють холодильне обладнання в супермаркетах, роботу насосів і хімічне очищення води в комунальних системах водопостачання, обладнання на заводах, а також системи в електромережах і транспортній інфраструктурі. Саме ці системи забезпечують роботу сучасного суспільства.
Компрометація таких систем може мати фізичні наслідки – від псування продуктів і зупинки виробництва до відключень електроенергії чи небезпечних збоїв в очищенні води. Масштаб наслідків залежить від типу обладнання, рівня доступу зловмисника та наявних засобів захисту.
Значну частину цього обладнання проєктували з розрахунком на надійність і тривалий строк служби, часто ще до того, як кібербезпека стала одним із ключових пріоритетів. Дистанційне підключення підвищило ефективність і спростило обслуговування, але водночас створило нові вразливості. До обладнання, яке колись вимагало фізичного доступу, тепер іноді можна дістатися через погано захищені мережеві з’єднання.
Інциденти з холодильним обладнанням добре ілюструють цю проблему. За повідомленнями, зловмисники маніпулювали контролерами з віддаленим доступом, змінювали температуру й порушували нормальну роботу систем. Задіяна технологія не була ані екзотичною, ані особливо чутливою. Це була звичайна комерційна інфраструктура, яка виконувала життєво важливу функцію.
Вразливості операційних технологій у Європі – проблема не лише технічна, а й інституційна. Значна частина цієї інфраструктури належить приватним компаніям, комунальним службам і місцевій владі та експлуатується ними. Відповідальність за її захист розподілена між операторами, виробниками, регуляторами й службами безпеки – нерідко в різних країнах. Зловмисники можуть використовувати ці прогалини. Урядам потрібні чіткіші механізми обміну інформацією про загрози, виявлення спільних вразливостей і координації реагування між різними юрисдикціями.
Перевіряти причетність росії цілком обґрунтовано, але робити висновки зарано. Європейські служби безпеки документували російські диверсії, кібероперації та використання завербованих посередників, щоб шкодити європейським інтересам, передусім підтримці України. Зокрема, Служба державної безпеки Латвії описувала використання посередників, щоб приховати участь російських спецслужб в операціях на місцях.
Є й прецеденти використання анонімних повідомлень про бомби як інструменту дестабілізації. Служба безпеки України пов’язувала масштабні кампанії з фальшивими повідомленнями про замінування у 2021 році та на початку 2022-го з росією. Йшлося про погрози школам, державним установам, транспортній інфраструктурі та іншим цивільним об’єктам. Цей досвід варто враховувати, але не доводить відповідальності за нинішні інциденти.
Підозрілу пожежу на складі в одній країні, збій на залізниці в іншій та несанкціонований доступ до комерційного обладнання десь іще можуть ніколи не розглядати разом. Частина інцидентів справді виявиться не пов’язаною між собою. Інші можуть бути елементами скоординованої кампанії. Складність полягає в тому, щоб побачити різницю до того, як повторювані збої завдадуть сукупних збитків, більших за шкоду від будь-якого окремого епізоду.
Тому критично важливо розрізняти окремі інциденти та скоординовану кампанію. Виявити закономірність – ще не означає довести, що кожна подія є її частиною. Але розгляд кожного випадку у відриві від інших може приховати ширшу картину.
Європейським урядам також потрібні заздалегідь узгоджені варіанти реагування на випадок, коли відповідальність росії буде встановлено. Такі заходи слід розробити наперед, співвіднести з наявними доказами й характером ворожої діяльності та спрямувати на завдання втрат, здатних змінити розрахунки москви, а не просто засвідчити несхвалення.
Необхідність змушувати противника платити за свої дії не зменшує важливості захисту вразливої інфраструктури. Щоб порушити цивільне життя, противникові не обов’язково проникати у військову мережу або знищувати велику електростанцію.
Погано захищений контролер, незахищене віддалене з’єднання або скомпрометований постачальник послуг можуть стати значно простішим шляхом до дестабілізації.
Відповідальність за атаки на холодильне обладнання досі публічно ні на кого не покладали. Ті самі вразливості можуть використовувати і злочинці, і виконавці, які діють за вказівкою держави, а технічні характеристики проникнення не обов’язково дають змогу встановити, хто ним керував і з якою метою.
Покладати відповідальність на росію без доказів було б безвідповідально. Але встановлення винуватця атаки й захист інфраструктури – це різні рішення.
Встановлення відповідальності за атаку, особливо коли йдеться про можливі каральні заходи проти іншої держави, потребує переконливих доказів. Захист вразливої інфраструктури – ні.
Європейські уряди мають значно активніше працювати разом з операторами й виробниками: виявляти незахищені системи операційних технологій, обмежувати віддалене підключення та забезпечувати безпечне продовження критично важливих процесів навіть у разі компрометації мережевих з’єднань. Не менш важливо створити механізми, які забезпечать швидкий обмін технічними індикаторами й повідомленнями про загрози між органами кібербезпеки, розвідслужбами, правоохоронцями та приватними операторами, зокрема між країнами.
Самої стійкості недостатньо. Європа також має стати значно складнішим середовищем для роботи ворожих спецслужб та їхніх проксі. Для цього потрібно викривати ворожу діяльність, коли її підтверджують докази, посилювати захист вразливих систем, руйнувати мережі та нейтралізувати посередників, які забезпечують атаки, а також завдавати відчутних втрат тим, хто за це відповідає.
Мета має полягати в тому, щоб не дозволити окремим збоям накопичуватися й перетворюватися на стратегічну перевагу противника.
Безпосередні наслідки цих інцидентів – зіпсовані продукти та фінансові втрати. Довгострокова проблема – довіра до систем, від яких люди залежать, але про які майже не замислюються.
Європейці очікують надійного електропостачання, безпечної питної води та стабільного забезпечення продуктами. Вони також очікують, що їхні уряди розумітимуть загрози й ефективно на них реагуватимуть. Противникові, який прагне підірвати суспільну довіру, не обов’язково завдавати катастрофічної шкоди. Повторюваних збоїв, особливо коли відповідальність залишається неясною, може виявитися достатньо, щоб люди почали сумніватися в надійності життєво важливих послуг.
Європейським урядам потрібно уникнути двох помилок: вважати кожен незрозумілий збій російською операцією та сприймати невизначеність щодо нападника як привід відкладати захисні дії. Перше підриває довіру. Друге залишає вразливості, якими може скористатися наступний нападник.
Зрештою, може з’ясуватися, що атаки на холодильне обладнання та погрози підірвати літаки не пов’язані ані з росією, ані між собою. Проте обидва типи інцидентів показують, як порівняно невеликі за масштабом дії здатні порушити повсякденне життя, завдати економічних збитків і перевірити суспільну довіру до критично важливих послуг.
Європа не може чекати на російські сліди, перш ніж почати захищати системи, від яких залежать її громадяни.