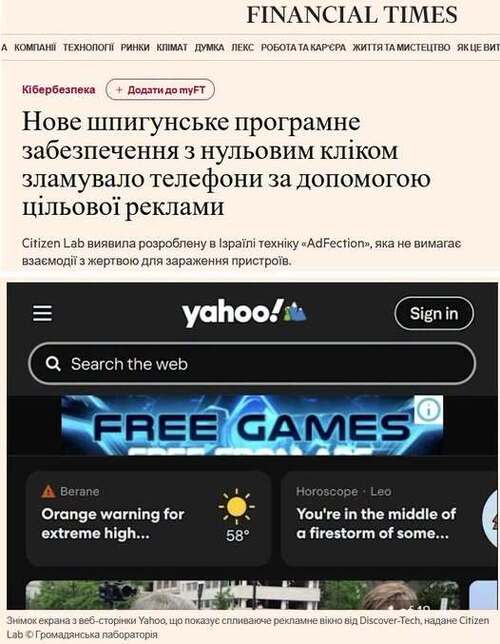
Це утилітарний текст для еврібаді хум мей кансьорн. Виявляється ізраільтяни придумали технологію взлому телефонів чи компьютерів, яку використали проти журналістів арабської «Аль-Джазіри». Це виглядає як просто контекстна реклама в інтернеті (на скріні саме така реклама від шпигунів). Її навіть не треба було туцати, щоб підхопити шпигунський вірус. І цю рекламу окрім арабів підсовували не тільки, журналістам, але й американським виробникам зброї. І людям, що працювали в урядових органах, правоохоронних структурах або організаціях, пов’язаних із критичною інфраструктурою, у Норвегії, Швеції та Данії.
Нове шпигунське ПЗ типу «zero-click» зламувало телефони за допомогою цільової реклами
Компанії, що розробляють комерційне шпигунське програмне забезпечення, використовували глобальну систему інтернет-реклами для злому телефонів і комп’ютерів, заражаючи десятки пристроїв просто шляхом показу на них рекламного оголошення.
Дослідження, проведене лабораторією Citizen Lab Торонтського університету та американською компанією з кібербезпеки Confiant, виявило, що новий метод поширення шпигунського програмного забезпечення, названий «AdFection», використовувався для зараження пристроїв журналістів та співробітників новинної мережі «Аль-Джазіра».
Сотні тисяч рекламних оголошень, розміщених тією самою мережею, що й заразила ці пристрої, також були спрямовані на посадовців та співробітників таких організацій, як НАТО, Європейська комісія, американський виробник мікросхем Nvidia та британська компанія-розробник мікросхем Arm.
Згідно з доповіддю, ця технологія, розроблена ізраїльською компанією Discover-Tech, перетворює систему, яка щодня обробляє трильйони транзакцій з онлайн-реклами, на прихований інструмент стеження, що дозволяє користувачам визначати цілі та зламувати їхні пристрої.
Для встановлення цього шпигунського ПЗ не потрібна взаємодія з боку жертви, що відрізняє його від звичайних шпигунських програм, які зазвичай покладаються на те, що люди натискають на шкідливі посилання або завантажують інфіковані файли.
«Discover-Tech роками використовувала рекламну екосистему, щоб перетворити надійні веб-сайти та популярні додатки на платформу для поширення шпигунського ПЗ без жодного кліка», — зазначив Білл Марчак, старший дослідник Citizen Lab.
Discover-Tech була внесена до списку сертифікованих рекламних постачальників компанією Google та галузевою асоціацією IAB Europe, що базується в Брюсселі, доти, доки цим організаціям не були продемонстровані висновки дослідників.
«За результатами спільного розслідування з Citizen Lab та Confiant компанія Google заблокувала Discover-Tech на своїх рекламних платформах за систематичне порушення наших політик», — йдеться у заяві Google для FT. IAB повідомила, що призупинила включення компанії до свого глобального списку постачальників до завершення подальшого розслідування.
Дослідники Citizen Lab є одними з провідних світових експертів з питань зловживання комерційним шпигунським програмним забезпеченням. У 2019 році Марчак входив до складу команди, яка викрила використання WhatsApp ізраїльською компанією NSO Group для злому телефонів журналістів, активістів та політичних діячів, зокрема нареченої вбитого саудівського журналіста Джамаля Хашоггі.
Згідно з новим дослідженням Citizen Lab, платформа Discover-Tech використовувалася для атак на журналістів та співробітників телеканалу «Аль-Джазіра» у 2024 та 2025 роках, в результаті чого щонайменше 45 пристроїв було заражено комерційним шпигунським програмним забезпеченням, розробленим іншою ізраїльською компанією під назвою Candiru. Дані, проаналізовані дослідниками, свідчать про те, що ця платформа, ймовірно, використовувалася також для розповсюдження шпигунського ПЗ, розробленого іншими ізраїльськими компаніями.
«Discover-Tech — це, безперечно, лише верхівка айсберга», — зазначив Марчак, додавши, що «інтеграція в екосистему онлайн-реклами» надала комерційним постачальникам шпигунського ПЗ «непомітну систему доставки та надійний канал доступу до цінних цілей».
Згідно з даними, компанія Discover-Tech була зареєстрована в Ізраїлі в березні 2020 року директором та виконавчим директором Декелем Боні. Згідно зі звітом Citizen Lab, компанія позиціонує себе як «законну» рекламну компанію, але насправді слугує «містком» між рекламодавцями та компаніями, що розробляють шпигунське програмне забезпечення. Discover-Tech та Боні не відповіли на запити про коментарі.
Компанія Candiru була внесена у чорний список урядом США у 2021 році, через чотири місяці після того, як у результаті спільного розслідування Citizen Lab та Microsoft її звинуватили у розробці шпигунського програмного забезпечення — під назвою DevilsTongue — яке використовувалося для стеження за понад 100 політиками, журналістами та іншими особами. Зв’язатися з Candiru для отримання коментарів не вдалося.
Цільова онлайн-реклама працює через автоматизовану систему аукціонів, відому як торги в режимі реального часу, яка дозволяє рекламодавцям змагатися за право показати рекламу конкретному інтернет-користувачеві, часто менш ніж за десяту частину секунди. Цей процес керується через рекламні біржі, якими керують такі компанії, як Google та Yandex, що надсилають запит на ставку потенційним рекламодавцям, включаючи псевдонімізовану інформацію про користувача, таку як його приблизне місцезнаходження, IP-адреса та історія переглядів.
Зазвичай ці дані використовуються компаніями для персоналізації реклами. Згідно з доповіддю, програмне забезпечення Discover-Tech використовує ту саму інформацію для створення профілю та деанонімізації користувача, перш ніж вирішити, чи направляти на нього шпигунське програмне забезпечення. Якщо користувач потрапляє під ціль хакерської атаки, на його пристрій надсилається шкідливий код, прихований у, на перший погляд, нешкідливій рекламі, що заражає пристрій шпигунським програмним забезпеченням.
Набір даних, відновлений Citizen Lab, показав, що з березня по червень 2026 року Discover-Tech подавала заявки на купівлю рекламного простору 3,7 млрд разів, вигравши 442 млн разів. Згідно з доповіддю, реклама Discover-Tech потім відображалася на понад 120 000 веб-сайтів, зокрема на новинних сайтах BBC та New York Times, а також у понад 70 000 мобільних додатків, серед яких Yahoo Mail, Duolingo та додатки для знайомств Badoo і Grindr.
Окрім тих, хто був ціллю з боку НАТО та ЄС, багато користувачів, на яких було спрямовано рекламу протягом цього періоду, судячи з усього, працювали в урядових органах, правоохоронних структурах або організаціях, пов’язаних із критичною інфраструктурою, у Норвегії, Швеції та Данії. Дослідження показало, що реклама Discover-Tech також надсилалася на пристрої американського оборонного підрядника Raytheon та компаній напівпровідникової галузі, зокрема Nvidia, Sandisk та Arm.
На думку дослідників Citizen Lab, Discover-Tech, як мінімум, використовувала ці рекламні оголошення для складання профілів цих користувачів, додавши, що для підтвердження факту зараження шпигунським програмним забезпеченням необхідне «негайне розслідування»